Ein Multi-Market-Ökosystem wird normalerweise von einer Reihe von Dokumenten gesteuert: einer Review- und Approval-SOP, einer Change-Control-Richtlinie, einer Vorschrift zur Aufbewahrung von Datensätzen sowie einer Definition, wer in welchen Märkten was veröffentlichen darf. Das Problem ist, dass Genehmigung und Compliance von manuellen Prozess-Reviews abhängig gemacht werden. Wenn jedoch Content-Teams über verschiedene Websites hinweg arbeiten, die über mehrere Jahre von unterschiedlichen Entwicklern erstellt wurden, bedeutet das, dass die Aufrechterhaltung Ihrer Compliance-Position mehr Mehraufwand erzeugt, als sie sollte.
Die Lücken in der Multi-Market-Content-Compliance
Es gibt fünf Lücken, die Multi-Market-Compliance zu einer Herausforderung machen:
- Prüfnachweise werden nach der Anfrage zusammengestellt. Aufzeichnungen darüber, was sich geändert hat, wann und wer es genehmigt hat, liegen über ein Ticketsystem, E-Mail-Threads, eine Tabelle verteilt – und in manchen Fällen nur bei externen Dienstleistern, die das Projekt inzwischen verlassen haben.
- Die Live-Konfiguration weicht von der genehmigten Konfiguration ab. Die Konfiguration, die bei der Freigabe abgenommen wurde – einschließlich Tool-Versionen, Tracking-Skripten und Einwilligungseinstellungen – ist nicht dieselbe Konfiguration wie zwei Jahre später. Ohne eine saubere Dokumentation dieser Unterschiede und Änderungen innerhalb einer Domain beginnt die Content-Governance zu driften und zu brechen.
- Freigaben haben ein Datum, aber kein Ablaufdatum. Im Prozess wird nicht getestet, ob eine Genehmigung nach einer bestimmten Zeitspanne noch gilt. Dadurch können sich eine genehmigte Version und eine Live-Version unterscheiden, ohne dass dies auffällt oder adressiert wird.
- Lieferzeit und Compliance-Risiko werden über Funktionen hinweg zugeschrieben. Release-Verzögerungen werden gegen die Compliance geloggt und das Compliance-Exposure wird auf Marketing-Fails zurückgeführt. In beiden Fällen liegt der Ursprung darin, dass eine Plattform bzw. eine Reihe von Plattformen keine eindeutige Zuordnung ermöglichen kann.
- Zersplitterung über Systeme hinweg senkt die Governance. Wenn jeder Markt seine eigene Website hochfährt, um die Arbeit leichter oder effizienter zu machen, beginnt die Governance sich von den zentralen Vorgaben zu verbiegen und zu driften. Das führt zu ernsthaften Compliance-Risiken für die gesamte Content- und Publishing-Pipeline.
Warum genehmigte Marktplätze- Websites trotzdem Compliance-Risiken erzeugen können
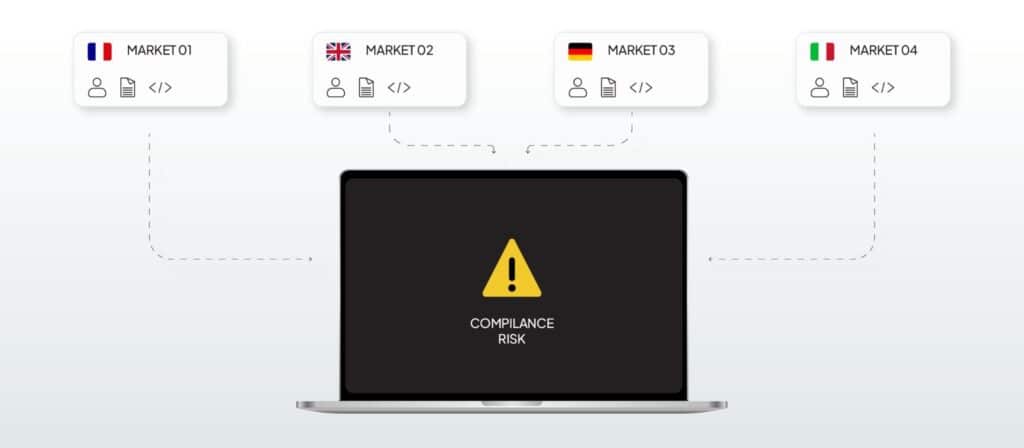
Eine Leitplanke oder ein Prozess, der in einem SOP-Dokument festgeschrieben ist, kann von Menschen über Teams hinweg angewendet und verstärkt werden. Aber eine in die Plattform „eingebackene“ Leitplanke wird von der Plattform angewendet – unabhängig von der Sorgfalt der Teams, Umstrukturierungen oder Prozess-Updates. In einem Ökosystem mit nur 2 oder mehr Websites kann ein manuelles Sicherheitsnetz für Compliance-Vorschriften einfach nicht in demselben Maß skalieren, wenn es auf der Plattform-Ebene gehandhabt wird. Unten sind drei gängige Mechanismen aufgeführt, die Compliance-Risiken über Märkte hinweg erklären:
- Tag-Manager-Skripte liegen außerhalb der Deployment-Pipeline
Ein Tag-Manager stellt Skripte auf einer Live-Seite bereit, ohne durch die genehmigte Deployment-Pipeline zu laufen. Dadurch liegen Tag-Änderungen außerhalb von Code-Review, Versionskontrolle und dem Deployment-Nachweis. Ein Werbe-Pixel, der auf diese Weise hinzugefügt wird, würde beispielsweise beim Laden der Seite ausgeführt und damit Daten sammeln beginnen, bevor die Einwilligungsbanner angezeigt wird. Dann wird die Tag-Ebene zu einer zweiten Infrastruktur – mit eigener Zugriffsliste – und liegt außerhalb Ihrer genehmigten Deployment-Pipeline.
- Die Einwilligungsplattform-Konfiguration weicht je nach Website ab
Wenn Ihre Einwilligungskonfigurationen in Ihrem Ökosystem separat gepflegt werden, kann das dazu führen, dass Cookies als „erforderlich“ klassifiziert werden, obwohl sie es nicht sind, dass Ablehnungs-Pfade erzeugt werden, die das Skriptausführen nicht verhindern, und dass Tracker auf mehreren Websites laufen, die im Einwilligungstool fehlen. Wenn Ihre interne Prüfung Konfigurationen nur liest (statt konkrete Verhaltensweisen innerhalb des konfigurierten Setups), können diese Probleme durch eine interne Prüfung rutschen und so Risiko über die gesamte Domain hinweg hinzufügen.
- Drittanbieter-Embeds und gehostete Fonts übertragen Daten beim Laden der Seite
Eine Font, die von einer Drittanbieter-Domain geladen wird, kann Informationen wie die IP-Adresse eines Besuchers und Request-Header senden, bevor überhaupt etwas auf der Seite passiert. Nach Artikel 4(11) und 7 der DSGVO muss Einwilligung freiwillig, spezifisch, informiert und eindeutig sein – das bedeutet, dass der Nutzer eine klare zustimmende Handlung vornehmen muss. Die Rechtsprechung in der EU hat außerdem deutlich gemacht, dass Stillschweigen, Untätigkeit und vorab angehak-te Kästchen nicht als Einwilligung gelten. Das heißt: Wenn ein Skript ausgelöst wird, bevor jemand aktiv zugestimmt hat, kann das ein Compliance-Problem erzeugen. Der schwierige Teil ist, dass Sie das möglicherweise weder in einem Screenshot noch bei einer einfachen Seitenprüfung erkennen. Und weil Artikel 3 Organisationen außerhalb der EU in den Geltungsbereich bringen kann, wenn sie Waren oder Dienstleistungen an Personen in der EU anbieten oder ihr Verhalten überwachen, kann es für das Publikum, das eine Website eines Marktes anspricht, stärker ins Gewicht fallen, wo die Website gehostet ist oder welche Einrichtung sie betreibt.
Welche Content-Compliance-Vorgaben die DSGVO, Artikel 25, von Ihrer Plattform verlangt
DSGVO Artikel 25 verlangt Datenschutz durch Technikgestaltung und durch Voreinstellungen. Das bedeutet: Die datenschutzfreundlichsten Opt-in-Einstellungen – einschließlich ohne verhaltensbasiertes Tracking – müssen standardmäßig aktiviert sein. Das Ändern der Standardeinstellungen muss eine bewusste Entscheidung durch den Nutzer sein. Sämtliches nicht notwendige Tracking muss ausgeschaltet bleiben, bis es jemand aktiv einschaltet.
Anforderungen zur Freigabezeit: genehmigten Content genehmigt lassen
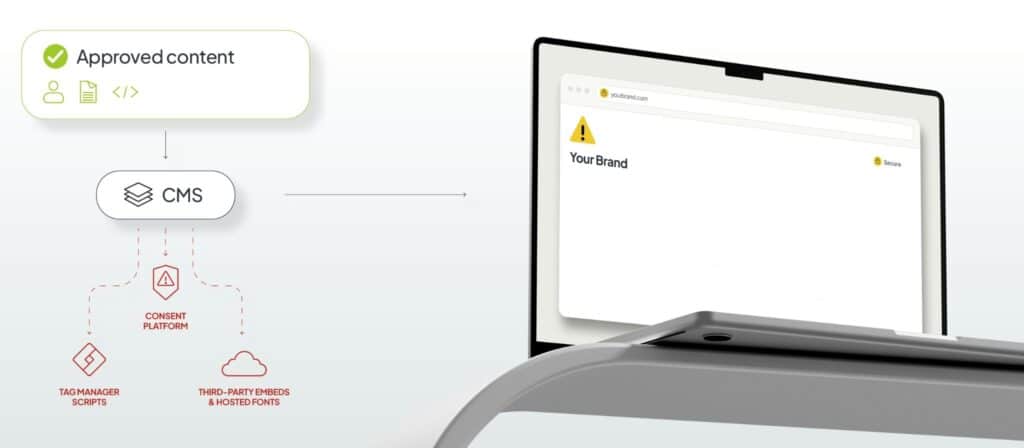
Im Folgenden finden Sie eine Liste von Anforderungen zur Freigabezeit, die auf Ihren Content angewendet werden müssen. Jede Anforderung ist testbar, und wir haben Beispiele aufgenommen, wie unsere eigenen Teams für Multi-Market-Compliance diese während unserer Projekte handhaben.
1. Änderungen am Content während der Produktion. Jede Code- und Konfigurationsänderung, die auf Ihren Content angewendet wird, muss über eine genehmigte, geprüfte Pipeline die Live-Website erreichen. Eine Möglichkeit, Ihre Plattform zu testen, ist zu sehen, was die Plattform macht, wenn versucht wird, eine Änderung außerhalb Ihrer Review-Pipeline vorzunehmen.
Wie wir es handhaben: Wir bauen vier Umgebungs-Stufen auf, die niemals Datenbanken, Zugangsdaten oder Konfigurationen teilen. So wird verhindert, dass Deployments Staging überspringen; SSH-Zugriff wird nur per Key vergeben, und die Code-Owner-Review findet im Default-Branch statt.
2. Audit-Trails. Wer was wann geändert hat und wer es genehmigt hat, sollte vom System aufgezeichnet werden. Das macht die Pflege eines separaten Logs überflüssig.
Wie wir es handhaben: Neue Releases kommen von signierten Git-Tags statt von einem Branch. Commits und Tags werden außerdem kryptografisch signiert, und wir implementieren ein verpflichtendes Activity-Log-Plugin auf jeder Website, die wir verwalten, für zusätzliche Kontrolle.
3. Zentrale Definitionen von Rollen und Fähigkeiten. Market-Teams müssen über die Fähigkeiten verfügen, die sie brauchen, um ihre Websites zu verwalten – und über keine weiteren. Diese Fähigkeiten müssen jedoch aus zentral verwalteten Definitionen kommen, nicht aus Konfigurationen pro Website.
Wie wir es handhaben: Wir verwenden WordPress Multisite, um zentrale Capability-Sets zu erstellen, die in Code geschrieben sind, und diese plattformweit über die gesamte Domain anzuwenden. Für jedes Konto mit Admin-Fähigkeiten ist eine Zwei-Faktor-Authentifizierung erforderlich, und SMS wird nicht als zweiter Faktor akzeptiert – zum zusätzlichen Schutz gegen Risiken.
4. Parität der Umgebungen. Was in Staging genehmigt wurde, ist das, was live geht – einschließlich Plugin-Versionen, PHP-Version und Konfiguration.
Wie wir es handhaben: Staging entspricht Production hinsichtlich Plugin-Set, PHP-Version und Konfiguration. Wir führen regelmäßige Datensynchronisierungen von Production nach Staging durch, ohne irgendeine Datenanonymisierung vorzunehmen. So ist Staging mit der Prod-Datenbank eine Test- und Debugging-Umgebung.
5. Sicherheitsfreundliche Voreinstellungen. Neue Market-Websites starten mit deaktiviertem Tracking, und das Aktivieren ist eine nutzerbasierte Entscheidung.
Wie wir es handhaben: Wir implementieren Sicherheits-Header auf jeder Website, die wir verwalten, und eine vertraglich geregelte Auftragsverarbeitung in der EU und im EWR ausschließlich mit Drittland-Übertragungen, für die Ihre vorherige Einwilligung erforderlich ist. Die Einwilligungsplattform gehört unseren Kunden, und die Content Security Policy wird von einer Expertin bzw. einem Experten pro Seite konfiguriert.
6. Ein getesteter Rollback-Pfad. Das Entfernen einer nicht konformen Seite oder eines Releases muss einen dokumentierten Schritt mit einer klaren, umsetzbaren Abschlusszeit haben.
Wie wir es handhaben: Neue Seiten werden getaggt, sodass der zuletzt bekannte „Good“-Zustand leicht identifizierbar ist, und Abschlusszeiten werden pro Engagement vereinbart – für zusätzliche Klarheit und Nachvollziehbarkeit. Eine Seite auf einer Website, die geändert werden muss, wird im Editor bearbeitet. Über das Stream-Plugin haben wir eine grundlegende Nachverfolgung davon, welche Seiten kürzlich aktualisiert wurden und von wem. Außerdem haben wir erweiterte Plugins wie Approval Workflow, die sogar noch detailliertere Änderungsaufzeichnungen unterstützen.
7. Nachweise zur Prozessvalidierung. Dokumentieren, welche Datensätze die Plattform erzeugt – ohne manuelle Pflege.
Wie wir es handhaben: Die Prozessvalidierung wird je Projekt festgelegt und vereinbart, und wir legen sie anhand Ihrer Arbeits-Governance-Richtlinien fest, sodass sie zu dem passt, wie Ihre Teams arbeiten und mit der Plattform interagieren.
Anforderungen zur Laufzeit: Ihr Ökosystem zwischen Releases überwachen
1. Ein Live-Inventar für jede Domain und jede Subdomain. Die Abdeckung ist durch das Inventar begrenzt: Das bedeutet, dass jede Domain, die nicht in der Liste steht, nicht geprüft wird. Außerdem gehören Kampagnen-Microsites, länderspezifische Subdomains und außer Betrieb genommene Produkt-Websites, die weiterhin aufgelöst werden, ins Inventar.
Wie wir es handhaben: Regelmäßige Intervall-Checks auf Uptime, SSL und Seiten-Geschwindigkeit über die Domains, die wir verwalten. Dabei wird gemeldet, ob eine Website im Inventar erreichbar ist – statt welche Skripte geladen wurden.
2. Einwilligung, getestet anhand des Skriptverhaltens. Einwilligung ablehnen, dann bestätigen, dass die Skripte nicht feuern. Eine Konfigurationsprüfung kann zeigen, dass das Skript „besteht“, während das Verhalten des Skripts möglicherweise fehlschlägt.
Wie wir es handhaben: Die Einwilligung wird vor dem Launch und nach jeder Änderung am Tracking manuell durch eine Expertin bzw. einen Experten getestet und verifiziert, und eine bestandene Scan-Note ist keine Compliance.
3. Kontinuierliches Scannen. Wöchentliche Beobachtungen sollten den quartalsweisen Audit-Zyklus nicht ersetzen, sondern vielmehr parallel dazu durchgeführt werden. Manuell alle paar Hundert Domains jedes Quartal allein zu prüfen, ist langsam, fehleranfällig und nicht skalierbar.
Wie wir es handhaben: Wir führen Dependency-Scanning kontinuierlich aus, und Befunde mit „Critical“ und „High“ blockieren einen Merge. Triage wird innerhalb von fünf Werktagen umgesetzt, und unser dynamisches Security-Testing läuft quartalsweise.
4. Ein klarer Review-Pfad für Skript- und Tag-Governance. Lokale Teams sollten in der Lage sein, die Möglichkeit zu behalten, lokale Kampagnen auszuliefern, und jedes neue Skript muss vor dem Erreichen einer Live-Seite einen Review bestehen.
Wie wir es handhaben: Das ist etwas, das wir gemeinsam mit unseren Kunden aufbauen, aber letztlich können wir diesen Prozess als Agentur nicht erzwingen, da die Tag-Ebene niemals eine Deployment-Pipeline berührt.
5. Kein Drittanbieter-Embed ohne Prüfung der Datenübertragung. Jedes neue Embed muss bewertet werden, was es sendet und wann – bevor es implementiert wird.
Wie wir es handhaben: Unsere Content Security Policy begrenzt, welche Drittanbieter-Domains eine Seite aufrufen darf. Dadurch wird ein nicht geprüfter Embed automatisch zu einer blockierten Anfrage, und die Konfiguration erfolgt manuell durch eine Expertin bzw. einen Experten pro Seite.
6. Abgelaufene Freigaben. Eine Live-Seite, deren Genehmigung abgelaufen ist, wird an ihrem Ablaufdatum sichtbar – statt still und unsichtbar zu warten, bis der nächste Audit-Zyklus beginnt.
Wie wir es handhaben: Kein CMS macht das standardmäßig out of the box, aber wir bauen diese Benachrichtigungsfunktionen in WordPress ein und passen sie an Ihre organisatorischen Anforderungen an die Genehmigung an.
WordPress Multisite für Multi-Market-Compliance-Governance
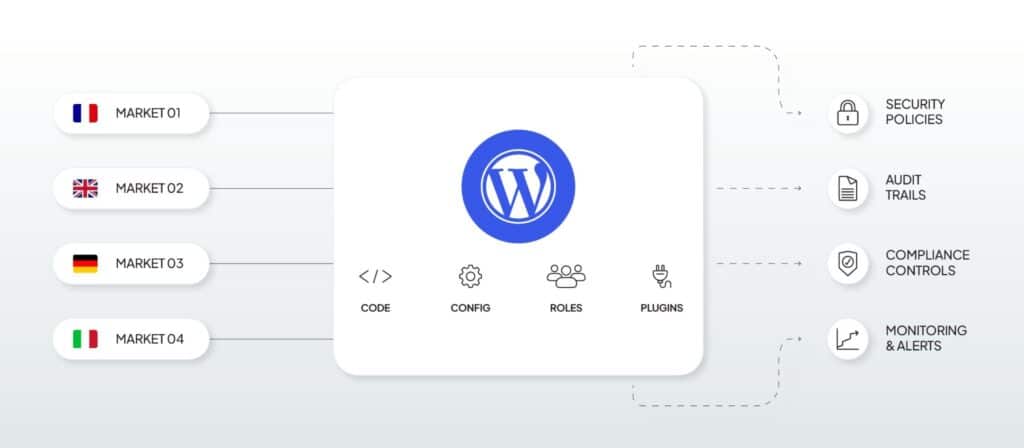
In einem Multisite-Netzwerk läuft jede Marktplatz-Website von einer einzigen Codebasis und einer einzigen Datenbank. Benutzerkonten werden über das gesamte Multisite-Netzwerk hinweg geteilt. Und architektonische sowie neue Plugins werden zentral installiert, sodass ein Subsite-Administrator in einer lokalen Domain kein Plugin installieren kann, außer das Netzwerk ist so konfiguriert, dass dies erlaubt ist.
Capability-Sets können außerdem in Code definiert und je Market-Website angewendet werden, weil WordPress bestimmte Rollendefinitionen pro Website vorhält. Jeder Code, der über Versionskontrolle in die Produktion gelangt, wird auf dem Deployment- und Change-Nachweis gespeichert, damit Auditierungen nachvollziehbarer werden, während die Freigabe des Contents für die Teams im Review-System verbleibt.
Multisite funktioniert am besten, wenn es als Governance-Architektur-Tool verwaltet wird. Zentrale Teams legen Rollen und Berechtigungsstufen fest. Nutzer können geteilt werden, und ein zentraler Netzwerkadministrator hat Zugriff auf jeden Market – das erleichtert den Zugriff und die Verwaltung auf Netzwerkebene, wenn es darum geht, Compliance über die gesamte Domain hinweg sicherzustellen.
Multi-Market-Compliance in Ihr Anforderungsdokument aufnehmen
Multi-Market-Compliance lässt sich nicht nur als eine Reihe von Dokumenten behandeln, die man konsultiert, wenn sich etwas ändert. Während Ihr digitales Ökosystem wächst, muss die Plattform, auf der es aufgebaut ist, in der Lage sein, Compliance-Kontrollen über die gesamte Domain hinweg durchzusetzen. Das Prinzip, um vollständige Compliance über Ihre Märkte hinweg sicherzustellen, ist einfach: Machen Sie Compliance zu einer verbindlich erzwungenen Eigenschaft der Plattform, die automatisch über das gesamte Ökosystem hinweg gehandhabt wird – statt zu einem manuellen Schritt in Ihrem Publishing- und Review-Prozess.
Stärken Sie Ihre Multi-Market-Compliance mit unseren Enterprise-WordPress-Lösungen.
Wir bauen und betreiben WordPress-Plattformen, die Unternehmen dabei helfen, Content, Konfiguration und Compliance über ihre Märkte hinweg zu steuern.
WordPress for Enterprise: Multisite-Architektur und Governance, die Rollen, Berechtigungen, Code und Konfiguration über Ihr gesamtes Ökosystem zentralisiert.
Quality Assurance: Release- und Compliance-Tests, die sowohl die Konfiguration als auch das reale Verhalten Ihrer Websites prüfen.
Stakeholder Alignment: Bringen Sie Market-Teams, zentrale Governance und die Führungsebene gemeinsam an einen Tisch – rund um klare Verantwortlichkeiten fürs Publishing und Compliance-Anforderungen.
Custom Integrations: Sichere CRM-, ERP-, Analytics- und SSO-Integrationen, die mit kontrolliertem Zugriff, klarer Zuständigkeit und Zugangsdaten entwickelt wurden, die außerhalb der Codebasis verbleiben.
Maintenance & Support: Kontinuierliches Monitoring, Dependency-Scanning, Patching und Support, damit Ihr Ökosystem zwischen Releases compliant bleibt.
Bereit, Compliance in Ihr WordPress-Ökosystem einzubauen – statt sie manuell zu verwalten? Kontaktieren Sie Syde.
Ähnliche Artikel
-
Warum Unternehmen zu WordPress wechseln
Erfahren Sie, warum Unternehmen und Teams für digitalen Content sich für WordPress entscheiden, um ihre globalen Abläufe abzuwickeln.
-
Digitale Souveränität in einer zunehmend abhängigen Welt
Digitale Souveränität bedeutet nicht, Drittanbieter abzuschaffen, sondern eine Architektur aufzubauen, die Ihnen die Freiheit gibt, selbst zu entscheiden, welche Anbieter Sie nutzen.
-
WordCamp US 2026 Rückblick
4 Tage voller toller Vorträge, großartiger Menschen und auch so mancher ziemlich starker Hitze. Phoenix hat richtig Spaß gemacht!
Failed to submit:
one or more fields are invalid.